GDPR nel CRM: come impostare Zoho CRM per consensi, finalità e richieste
Il GDPR nel CRM si applica in Zoho CRM in quattro mosse. Si registra un consenso separato per ogni finalità, con data e fonte. Si tengono distinte la revoca e l'opposizione. Si fissano tempi di conservazione e si gestiscono le richieste degli interessati con una scadenza tracciata. In Zoho Campaigns si aggiungono il double opt-in e le impostazioni GDPR della sincronizzazione.
Il GDPR nel CRM è l'insieme di campi, regole e procedure con cui il CRM dimostra, per ogni contatto, perché l'azienda ne tratta i dati, su quale base giuridica e fino a quando. Un CRM ordinato non basta da solo. Serve un CRM che sappia rispondere a domande precise: chi ha dato il consenso, quando, per cosa e da quale modulo.
Questa guida resta su Zoho CRM e Zoho Campaigns, per un'azienda italiana. I riferimenti normativi sono il Regolamento (UE) 2016/679, cioè il GDPR, e il Codice privacy italiano. Le impostazioni di Zoho citate provengono dalle pagine di aiuto ufficiali di Zoho.
Le decisioni di merito restano del titolare del trattamento, cioè l'azienda che decide perché e come trattare i dati. Se l'azienda ha nominato un responsabile della protezione dei dati (DPO), conviene coinvolgerlo prima di modificare i campi. La configurazione tecnica traduce scelte giuridiche già prese, non le sostituisce.
Gli errori più frequenti nella gestione dei consensi in Zoho CRM
L'errore più frequente nella gestione dei consensi in Zoho CRM è un unico campo «privacy» che vale per tutto. Un campo solo non distingue la newsletter dal contatto commerciale o dalla profilazione. Quando un interessato chiede cosa ha autorizzato, il CRM non sa rispondere.
Altri errori ricorrono nelle implementazioni con la stessa regolarità:
- il consenso viene registrato senza data, senza fonte e senza versione dell'informativa;
- liste importate da fogli di calcolo arrivano nel CRM senza l'origine del consenso;
- revoca e opposizione finiscono nello stesso campo, o in nessun campo;
- il tracciamento delle aperture email resta attivo per tutti i contatti, senza consenso;
- un modello AI esterno viene collegato al CRM senza contratto con il fornitore.
Quando in Svennis rivediamo un CRM già in uso, partiamo proprio dal campo unico di consenso: lo separiamo in un campo per ogni finalità, con data e fonte, prima di toccare qualsiasi automazione. Le automazioni costruite su un consenso ambiguo replicano l'ambiguità in ogni invio.
Le importazioni meritano un controllo dedicato. Una lista senza colonna di origine del consenso va trattata come una lista senza consenso. Per preparare file e mappature prima del caricamento è utile la guida su come importare i dati in Zoho CRM senza perdite, da applicare anche ai campi privacy.
Finalità del trattamento e base giuridica: un campo per ciascuna finalità
Ogni finalità del trattamento richiede in Zoho CRM un gruppo di campi proprio. La finalità è lo scopo per cui l'azienda tratta i dati, per esempio inviare una newsletter o proporre offerte personalizzate. La base giuridica è il fondamento che rende lecito quel trattamento, scelto tra quelli elencati all'articolo 6 del GDPR.
Non tutte le finalità si basano sul consenso. L'articolo 6 prevede anche, tra l'altro, l'esecuzione di un contratto e il legittimo interesse del titolare. La fattura a un cliente non dipende dal suo consenso alla newsletter. Per questo il campo deve indicare la base, non soltanto un sì o un no.
Per ogni finalità che si basa sul consenso conviene prevedere questi campi nel modulo Contatti e nel modulo Lead:
- stato del consenso, con valori come dato, revocato, non richiesto;
- data e ora in cui il consenso è stato dato o revocato;
- fonte, cioè il modulo, la pagina o il canale di raccolta;
- versione dell'informativa mostrata in quel momento.
Con questa struttura ogni invio può filtrare sulla finalità giusta. Una campagna promozionale legge solo il consenso al marketing. Un'analisi di profilazione legge solo il consenso alla profilazione. Il nome delle finalità va allineato con il registro delle attività di trattamento dell'azienda, così CRM e documentazione usano le stesse parole.
Nei progetti di Zoho CRM per l'e-commerce le finalità si moltiplicano, perché lo stesso cliente compra, si iscrive e riceve offerte. Lì la separazione per finalità diventa indispensabile fin dal primo giorno.
Consenso, revoca e opposizione: tre eventi da registrare separatamente
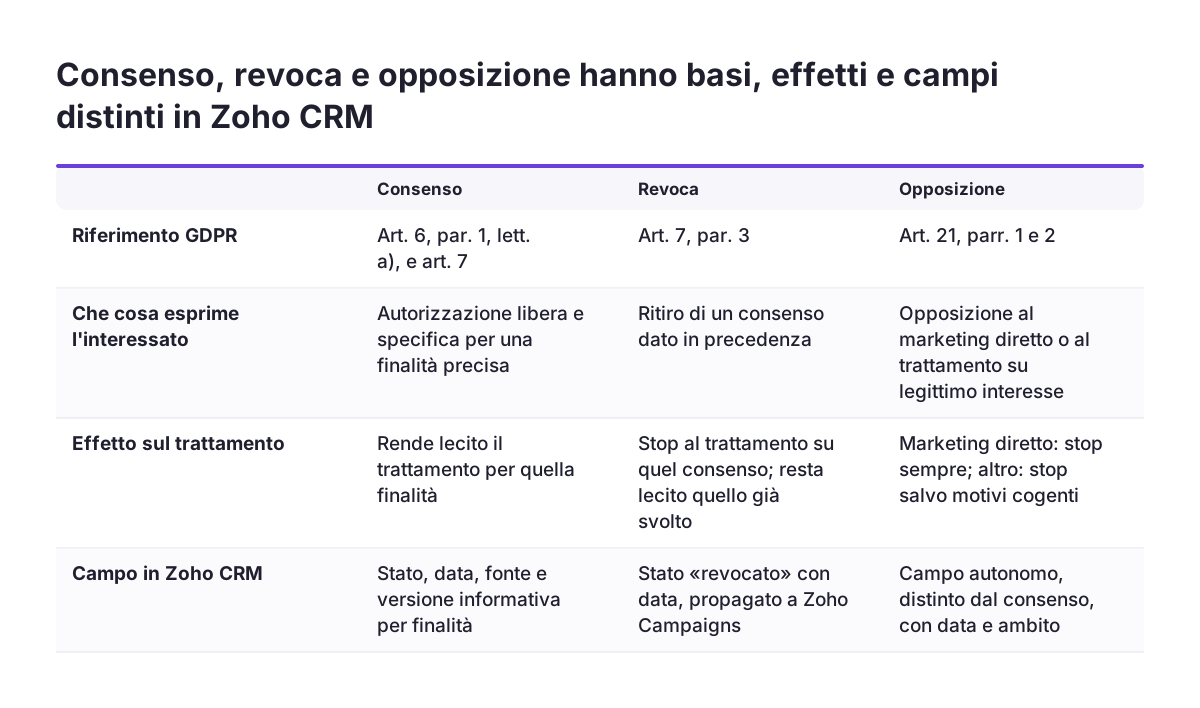
Consenso, revoca e opposizione sono tre eventi giuridici diversi, e Zoho CRM deve registrarli in campi diversi. Confonderli porta a inviare comunicazioni a chi le ha rifiutate, o a bloccare chi le aveva chieste.
Il consenso e la sua prova
Il consenso è la manifestazione di volontà con cui l'interessato autorizza un trattamento per una finalità precisa. L'azienda deve poterlo dimostrare. Il double opt-in, cioè la conferma tramite un link inviato all'indirizzo email, è una buona prova del consenso. Non è però una prova definitiva: va conservato insieme a data, fonte e testo dell'informativa.
La revoca ai sensi dell'articolo 7, paragrafo 3
La revoca è il ritiro del consenso da parte dell'interessato, previsto dall'articolo 7, paragrafo 3, del GDPR. L'interessato può revocare in qualsiasi momento, e revocare deve essere facile quanto acconsentire. La revoca vale per il futuro e riguarda la finalità per cui il consenso era stato dato.
L'opposizione ai sensi dell'articolo 21
L'opposizione è un diritto autonomo, previsto dall'articolo 21 del GDPR. Quando l'interessato si oppone al marketing diretto, i suoi dati non possono più essere trattati per quella finalità. Per le email promozionali in Italia serve di regola il consenso. L'articolo 130, comma 4, del Codice privacy prevede un'unica eccezione. L'azienda può inviare ai propri clienti offerte su prodotti o servizi analoghi a quelli già acquistati. Anche in quel caso l'interessato può opporsi in ogni momento.
In pratica conviene un campo «Opposizione al marketing» con la sua data, separato dai consensi. Ogni campagna esclude chi ha quel campo valorizzato, qualunque sia lo stato dei consensi. Se revoca e opposizione condividono un campo, una nuova iscrizione può sovrascrivere un'opposizione senza che nessuno se ne accorga.
Esempio passo per passo: newsletter con double opt-in e consenso sincronizzato in Zoho Campaigns
Questo esempio configura una newsletter con double opt-in in Zoho Campaigns per un'azienda italiana che gestisce i clienti in Zoho CRM. Le voci di menu sono quelle, in inglese, delle pagine di aiuto di Zoho.
- Aprire l'icona Settings in alto a destra, scegliere Manage Opt-in e attivare l'interruttore Enable Double Opt-in.
- Accanto a Email Details, cliccare l'icona di modifica. Impostare in italiano l'oggetto e l'indirizzo del mittente, poi cliccare Save Preferences.
- In Settings, aprire Compliance Settings e attivare GDPR Settings.
- Nella configurazione della sincronizzazione, scegliere un valore per Lawful basis for communication, così lo stato del consenso arriva dal CRM a Zoho Campaigns.
- Attivare l'esclusione dei contatti che hanno fatto opt-out e la rimozione dei contatti cancellati nel CRM.
- Dopo la prima esecuzione, controllare lo storico della sincronizzazione ed esportare i record saltati.
Secondo la guida di Zoho Campaigns su double opt-in e tracciamento, l'email di conferma va all'indirizzo usato per l'iscrizione. Contiene un pulsante con cui il contatto conferma l'indirizzo e il consenso. Zoho stessa osserva che alcuni contatti si iscrivono senza rendersene conto mentre si registrano su un sito.
I passi 4 e 5 sono documentati nella guida alla sincronizzazione tra Zoho Campaigns e Bigin, il CRM di Zoho per le piccole imprese. Lì l'opzione Lawful basis for communication compare solo con GDPR Settings attive. Le opzioni si chiamano Exclude opt-out contacts e Remove contacts deleted in Bigin. Se sincronizza da Zoho CRM, verifichi che la schermata di sincronizzazione offra le stesse opzioni prima di partire.
Lo storico mostra ora, record totali, aggiunti, aggiornati e saltati. I saltati sono contatti che non rispettano i criteri della sincronizzazione. Se le iscrizioni arrivano anche da un negozio online, come nell'integrazione PrestaShop con Zoho CRM, la fonte del consenso va portata nel CRM insieme al contatto.
Tracciamento delle aperture email: serve il consenso previsto dall'articolo 122 del Codice privacy
Secondo le linee guida del Garante del 17 aprile 2026, il tracciamento delle aperture email in Zoho Campaigns ricade nell'articolo 122 del Codice privacy. Di regola richiede un consenso informato dell'interessato. Questo consenso può essere raccolto insieme a quello per le comunicazioni promozionali, purché sia revocabile anche solo per il tracciamento.
Il funzionamento è descritto da Zoho stessa. Il tracciamento inserisce nel messaggio un'immagine invisibile di 1×1 pixel. Quando il destinatario apre l'email, l'immagine si carica dai server di Zoho e registra apertura e orario. Il filtro bot di Zoho Campaigns serve a escludere dalle statistiche le attività generate da sistemi automatici, ma non risolve la questione del consenso.
Per un'azienda italiana la conseguenza pratica è semplice. Il tracciamento delle aperture si usa solo per i contatti che lo hanno accettato. Anche se il consenso viene raccolto nello stesso modulo di iscrizione, conviene registrarlo in un proprio campo in Zoho CRM, così la revoca del solo tracciamento resta possibile. In questo modo le campagne con tracciamento partono solo verso il segmento che lo ha autorizzato.
Secondo la pagina di aiuto, la gestione del tracciamento e della frequenza delle email è disponibile per gli account Zoho Campaigns migrati alla nuova versione della gestione dei Topic. Prima di pianificare le campagne, verifichi quindi che il Suo account sia già migrato e come è configurato il tracciamento. Se il consenso al tracciamento non è stato raccolto, le statistiche di apertura non vanno attivate per quei contatti.
Conservazione dei dati e richieste degli interessati in Zoho CRM
La conservazione dei dati in Zoho CRM deve avere una scadenza per ogni finalità. Il principio di limitazione della conservazione, all'articolo 5, paragrafo 1, lettera e), del GDPR, vieta di tenere i dati oltre il tempo necessario allo scopo. Un CRM che non cancella mai nulla viola questo principio anche se ogni consenso è in ordine.
Tempi di conservazione
Il periodo va deciso dal titolare e scritto nel registro dei trattamenti. In Zoho CRM conviene tradurlo in un campo data, per esempio «Fine conservazione marketing», calcolato dall'ultimo contatto utile. Una revisione periodica dei record scaduti decide se cancellarli o anonimizzarli. La cancellazione nel CRM deve propagarsi anche a Zoho Campaigns, con l'opzione di rimozione dei contatti cancellati nella sincronizzazione.
Richieste di accesso e altre istanze
Le richieste degli interessati vanno registrate come record propri, non come note sparse. Il diritto di accesso dell'articolo 15 del GDPR permette all'interessato di sapere quali dati l'azienda tratta e per quali finalità. Ogni richiesta dovrebbe avere questi dati:
- data di ricezione e canale di arrivo;
- verifica dell'identità del richiedente;
- scadenza calcolata secondo il termine previsto dal GDPR;
- esito, data della risposta e persona responsabile.
La risposta deve raccogliere i dati da tutti i sistemi collegati, non solo dal CRM. Questo include i consensi, lo stato in Zoho Campaigns e i campi sincronizzati. Un modulo dedicato in Zoho CRM con un avviso prima della scadenza evita che una richiesta resti in una casella di posta.
Modelli AI esterni sui dati di Zoho CRM: contratto, trasferimenti e campi esclusi
Un modello AI esterno collegato a Zoho CRM richiede verifiche giuridiche prima dell'attivazione. Se il fornitore del modello tratta i dati per conto dell'azienda, serve un contratto ai sensi dell'articolo 28 del GDPR. Se li usa anche per finalità proprie, come l'addestramento, quel trattamento va valutato a parte. Se i dati escono dall'Unione europea, serve anche una base per il trasferimento prevista dal capo V del GDPR.
La funzione Models di Zoho CRM permette di scegliere il modello linguistico tra Zia, ChatGPT, Gemini, Anthropic, Cohere, Deepseek e SiliconFlow. Secondo la guida di Zoho CRM sulla funzione Models, valgono queste regole:
- è disponibile nelle edizioni Professional, Enterprise e Ultimate;
- solo gli amministratori possono attivarla, da Setup > Zia > Models;
- per collegare un servizio esterno serve una chiave API alfanumerica;
- i modelli di OpenAI, Google, Anthropic e Cohere sono disponibili in tutti i data center tranne quello cinese;
- nessun modello elabora i campi cifrati come dati sanitari, e la funzione non è disponibile per i campi con informazioni sulla salute;
- destinatari e allegati delle email non vengono elaborati, e nella composizione conta solo il testo nella finestra di scrittura.
Prima dell'attivazione, verifichi nelle condizioni del fornitore del modello se e come le interazioni vengono conservate o usate per l'addestramento. Poiché la connessione usa una chiave API dell'azienda, il rapporto con il fornitore del modello è dell'azienda stessa. Chi vuole approfondire i controlli tecnici trova un quadro sulla sicurezza dei dati nei progetti con l'AI.
Checklist GDPR per Zoho CRM e Zoho Campaigns, voce per voce
La checklist GDPR per Zoho CRM e Zoho Campaigns riassume le impostazioni di questa guida in una tabella. Ogni riga indica che cosa configurare, il riferimento normativo e il controllo da fare prima della messa in produzione.
| Ambito | Impostazione in Zoho | Riferimento | Controllo |
|---|---|---|---|
| Consenso per finalità | Campi di stato, data, fonte e versione informativa per ogni finalità | GDPR, artt. 6 e 7 | Ogni campagna filtra sulla finalità giusta |
| Prova del consenso | Enable Double Opt-in in Manage Opt-in | GDPR, art. 7 | Data di conferma salvata insieme alla fonte |
| Revoca | Stato «revocato» con data, propagato a Zoho Campaigns | GDPR, art. 7, par. 3 | Nessun invio dopo la revoca |
| Opposizione al marketing | Campo autonomo che esclude da ogni campagna | GDPR, art. 21 | Una nuova iscrizione non sovrascrive l'opposizione |
| Tracciamento aperture | Attivo solo per chi ha dato il consenso specifico | Codice privacy, art. 122 | Segmento con tracciamento coincide con i consensi |
| Conservazione | Campo data di fine conservazione e revisione periodica | GDPR, art. 5, par. 1, lett. e) | Cancellazione riflessa anche in Zoho Campaigns |
| Richieste di accesso | Record dedicato con scadenza e responsabile | GDPR, art. 15 | Risposta con dati di CRM e Zoho Campaigns |
| Modelli AI esterni | Setup > Zia > Models, solo dopo le verifiche | GDPR, art. 28 e capo V | Contratto art. 28 firmato e base di trasferimento fuori UE |
La tabella non sostituisce l'analisi del titolare. Serve a verificare che ogni scelta giuridica abbia un'impostazione corrispondente nel sistema, e che qualcuno l'abbia controllata.
Cosa cambia per un'azienda italiana: GDPR e Codice privacy insieme
Un'azienda italiana che usa Zoho CRM deve rispettare due livelli di norme: il GDPR e il Codice privacy. Il GDPR fissa principi, basi giuridiche e diritti degli interessati. Il Codice privacy aggiunge regole nazionali che toccano direttamente il marketing e il tracciamento.
Due articoli del Codice incidono sulla configurazione di Zoho. L'articolo 122 riguarda gli strumenti che accedono alle informazioni sul dispositivo dell'utente, come il pixel di apertura delle email. L'articolo 130 riguarda le comunicazioni promozionali, comprese quelle via email. Per questo le campagne di Zoho Campaigns vanno costruite sui consensi registrati nel CRM, non su liste generiche.
L'autorità di controllo in Italia è il Garante per la protezione dei dati personali. Il Garante pubblica anche linee guida generali, tra cui quelle del 17 aprile 2026 sui pixel di tracciamento nelle email. Conviene seguirle insieme ai testi di legge e al registro dei trattamenti.
Anche il luogo in cui risiedono i dati è una scelta da documentare. Verifichi nel contratto con Zoho quale data center ospita il Suo account. Per ogni servizio collegato al CRM, compresi i modelli AI esterni, verifichi dove vengono elaborati i dati e con quale base di trasferimento, se escono dall'Unione europea. Queste informazioni vanno nel registro dei trattamenti, accanto alle finalità.
Prossimi passi per mettere a norma il GDPR nel CRM
Il primo passo per mettere a norma il GDPR nel CRM è un inventario dei campi privacy già presenti in Zoho CRM. Molte aziende scoprono così campi duplicati, consensi senza data e liste senza fonte. Da lì si procede in questo ordine:
- elencare le finalità del registro dei trattamenti e assegnare a ciascuna una base giuridica;
- creare in Zoho CRM i campi per finalità, revoca e opposizione, separati tra loro;
- attivare in Zoho Campaigns il double opt-in e le GDPR Settings, poi verificare la sincronizzazione;
- limitare il tracciamento delle aperture ai contatti che hanno dato il consenso specifico;
- impostare le date di fine conservazione e il registro delle richieste degli interessati;
- prima di attivare un modello AI esterno, controllare contratto art. 28 e base di trasferimento.
Ogni passo si verifica con la checklist di questa guida, riga per riga. Conviene provare la configurazione su un piccolo gruppo di contatti di test prima di applicarla a tutto il database.
Se deve ancora scegliere come strutturare il CRM, o vuole rivedere un'installazione esistente, la pagina sull'implementazione di Zoho CRM in Italia descrive come si imposta un progetto, dai moduli alle integrazioni.